某能源集团有限公司网络安全测试
期限:2026.08.23-2026.09.04
已暂停
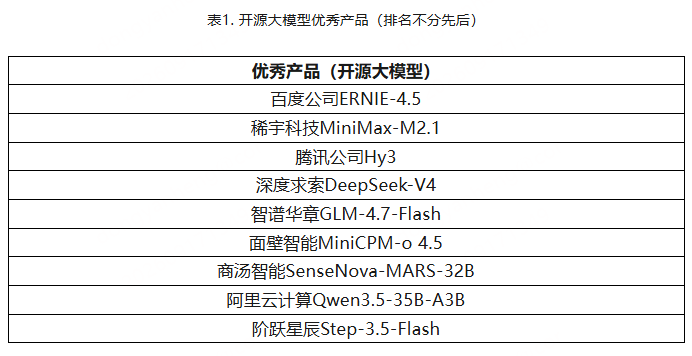
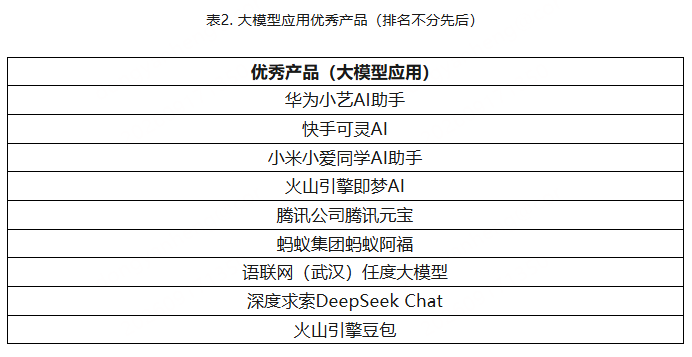
9月15日,2026年人工智能大模型安全众测结果在国家网络安全宣传周人工智能安全治理论坛重磅揭晓。活动共动员2467名白帽子,对国内54款大模型及智能体应用产品进行了漏洞测试。根据测试结果,本次发布了开源大模型、大模型应用、CLAW类智能体应用三个赛道的优秀产品,优秀白帽子,优秀测试团队以及典型漏洞风险。
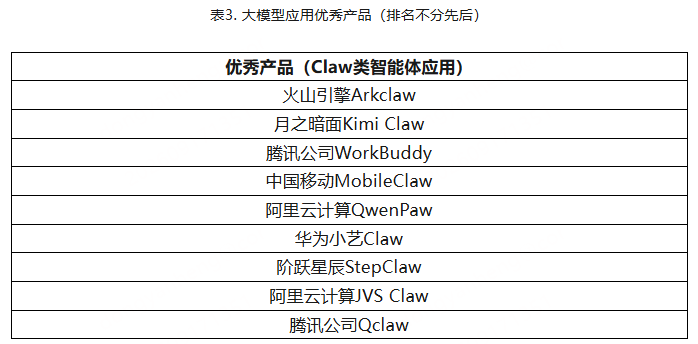
结果发布(一):优秀产品
本次测试中,以下产品发现漏洞风险较少,未发现严重或高危漏洞,体现了较高的安全防护水平。
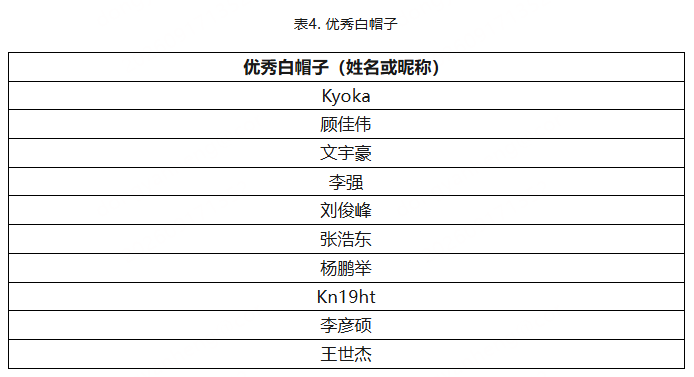
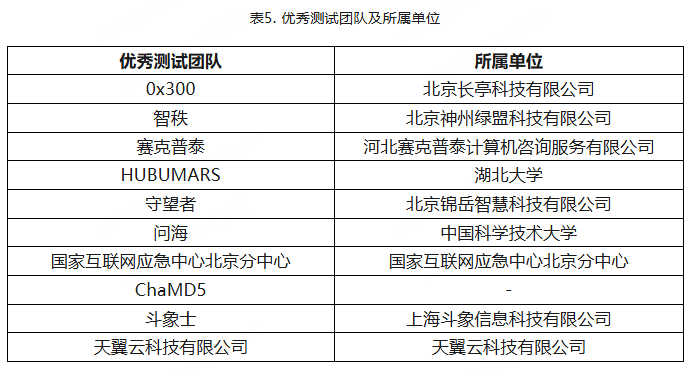
结果发布(二):优秀白帽子和团队
本次活动测试对象主要是实时在线运行的AI大模型及智能体应用产品,在产品厂商的防护下,各位白帽子能够挖掘出高危甚至严重等级的漏洞,说明他们有着出众的能力并付出了艰辛的努力。
结果发布(三):典型漏洞风险
本次活动累计发现各类安全漏洞873个,其中大模型及智能体应用特有漏洞608个,占比70%。这一数据充分表明,除传统漏洞风险外,当前AI大模型及智能体应用产品还面临着大量新兴安全风险。
开源大模型和大模型应用典型漏洞风险包括:一是提示注入类漏洞普遍,仍是大模型最常见漏洞风险;二是信息泄露类漏洞多发,存在较大安全风险;三是部分产品存在不当输出处理类漏洞且危害严重。
Claw类智能体应用典型漏洞风险包括:一是代理身份与权限滥用类漏洞频发,存在较大安全隐患;二是代理目标劫持类漏洞隐蔽,可导致非预期高危操作;三是部分产品存在非预期代码执行类漏洞且危害严重。
鉴于AI大模型及智能体应用产品普遍用户量大、使用率高,若上述漏洞被恶意攻击者利用,将对国内AI大模型及智能体应用产品生态造成较严重的影响。
砥砺前行:筑牢 AI 安全底座,护航 “人工智能 +” 高质量发展
本次活动由中央网信办网络安全协调局、国家发展改革委高技术司指导,国家计算机网络应急技术处理协调中心主办,网络安全众测平台、国家网络安全人才与创新基地提供技术和环境支持,上海智能算力科技有限公司、京能数字产业有限公司提供算力支持,旨在以高质量安全护航人工智能在经济社会各领域的高质量发展。
随着 AI 应用场景持续拓展,新型漏洞与攻击手段会不断迭代,AI 大模型及智能体应用安全治理依旧任务艰巨,亟待多方协同发力。一是面向AI产品各类漏洞风险,持续完善安全防护体系。二是以 AI 赋能网络安全众测,构建人机协同、优势互补的新型智测模式,提升漏洞风险发现质效。三是依托众测机制凝聚白帽专家力量,共建 AI 安全共治生态。四是强化监测预警,依托 CNVD 搭建 AI 漏洞共享机制,健全 AI 安全风险监测预警体系,夯实产业安全防线。

|

|
电子邮箱: vtsupport@cert.org.cn 联系电话: 010-82990999/1000 版权所有 © 2018-2026 国家计算机网络应急技术处理协调中心 京ICP备10012421号 本平台由 北京数字观星科技有限公司 提供技术支持 |